Tuân Thủ Luật Trí Tuệ Nhân Tạo: Doanh Nghiệp Cần Làm Gì?
Luật Trí tuệ nhân tạo (Luật số 134/2025/QH15) có hiệu lực từ ngày 1/3/2026, kèm Nghị định 142/2026/NĐ-CP hướng dẫn thi hành. Doanh nghiệp đang vận hành chatbot, eKYC, chấm điểm tín dụng hay trợ lý AI nội bộ cần biết hệ thống của mình thuộc diện nào và đội kỹ thuật phải xây thêm gì. Bài viết chuyển từng nghĩa vụ thành việc cụ thể, kèm bằng chứng cần lưu.
Tóm tắt nhanh
Doanh nghiệp nên làm năm việc: kiểm kê hệ thống AI; phân loại rủi ro cao, trung bình hoặc thấp và lưu hồ sơ phân loại; bảo đảm hệ thống mức trung bình và cao đã được nhà cung cấp thông báo qua Cổng một cửa trước khi sử dụng; bổ sung thông báo người dùng, đánh dấu nội dung, riêng hệ thống rủi ro cao thêm nhật ký và điểm con người can thiệp; vận hành quy trình báo cáo sự cố. Hệ thống chạy trước 1/3/2026 có 18 hoặc 12 tháng để điều chỉnh, tùy lĩnh vực.
Bài dựa trên toàn văn Luật Trí tuệ nhân tạo 2025 và Nghị định 142/2026/NĐ-CP hướng dẫn Luật Trí tuệ nhân tạo, cập nhật đến ngày 9/11/2026. Đây là hướng dẫn kỹ thuật, không thay ý kiến pháp lý; việc phân loại từng hệ thống cần bộ phận pháp chế xác nhận.
1. Luật AI áp dụng cho ai, nhà cung cấp và bên triển khai khác nhau thế nào?
Nhà cung cấp đưa hệ thống AI ra thị trường hoặc vào sử dụng dưới tên, thương hiệu của mình, dù do mình hay bên thứ ba phát triển (Điều 3 khoản 4). Bên triển khai dùng hệ thống thuộc phạm vi kiểm soát của mình trong hoạt động nghề nghiệp, thương mại hoặc cung cấp dịch vụ (khoản 5).
- Nhà cung cấp: tự phân loại, tự chịu trách nhiệm về kết quả (Nghị định, Điều 5 khoản 2, Điều 6 khoản 1); thông báo hệ thống mức trung bình và cao (Luật, Điều 10 khoản 3); với hệ thống rủi ro cao, xây các biện pháp ở bảng mục 4 (Điều 14 khoản 1). Nhà cung cấp nước ngoài của hệ thống rủi ro cao cần đầu mối tại Việt Nam (Điều 14 khoản 6).
- Bên triển khai: dùng hệ thống rủi ro cao đúng mục đích (Điều 14 khoản 2); thông báo khi công bố nội dung do AI tạo ra hoặc chỉnh sửa có khả năng gây nhầm lẫn (Điều 11 khoản 3). Nếu hệ thống rủi ro cao đã được quản lý, vận hành, sử dụng đúng quy định mà vẫn gây thiệt hại, bên triển khai bồi thường trước rồi yêu cầu nhà cung cấp hoàn trả theo thỏa thuận giữa các bên (Điều 29 khoản 2).
- Gắn thương hiệu riêng: theo định nghĩa trên, doanh nghiệp đưa một hệ thống do đối tác phát triển vào sử dụng dưới tên mình có thể là nhà cung cấp. Vai trò của từng hệ thống nên được pháp chế xác định.
2. Hệ thống AI của doanh nghiệp thuộc mức rủi ro nào?
Luật chia ba mức rủi ro (Điều 9). Mức cao theo Danh mục kèm Quyết định 33/2026/QĐ-TTg, mỗi dòng có điều kiện riêng. Mức trung bình là hệ thống có khả năng gây nhầm lẫn, tác động hoặc thao túng người dùng vì không nhận biết đang tương tác với AI. Mức thấp là các trường hợp còn lại.
| Mức rủi ro | Cách xác định | Nghĩa vụ nổi bật | Ví dụ cần đối chiếu |
|---|---|---|---|
| Cao | Có trong Danh mục và thỏa điều kiện “chỉ áp dụng khi” của dòng đó (Nghị định, Điều 6 khoản 3) | Thông báo; nhật ký, hồ sơ kỹ thuật, con người giám sát; đánh giá sự phù hợp | Vừa chấm điểm vừa tự quyết định cấp tín dụng; tự động thực hiện giao dịch điện tử; rô-bốt phẫu thuật |
| Trung bình | Có khả năng gây nhầm lẫn, tác động hoặc thao túng người dùng do không nhận biết đang tương tác với AI hoặc với nội dung do AI tạo ra (Luật, Điều 9 khoản 1 điểm b) | Nhà cung cấp thông báo qua Cổng trước khi sử dụng; minh bạch | Chatbot, voicebot trò chuyện với khách hàng |
| Thấp | Không thuộc trường hợp rủi ro cao hoặc trung bình (Luật, Điều 9 khoản 1 điểm c) | Minh bạch khi áp dụng; nên lưu hồ sơ phân loại | Công cụ nội bộ chỉ tóm tắt, phân loại tài liệu |
Nghĩa vụ báo cáo sự cố nghiêm trọng áp dụng cho mọi hệ thống, không phân biệt mức rủi ro (Luật, Điều 12 khoản 2).
Quyết định 33/2026/QĐ-TTg ban hành Danh mục hệ thống AI rủi ro cao, ký ngày 30/6/2026, hiệu lực từ 15/8/2026, gồm sáu lĩnh vực: giáo dục; dân tộc, tôn giáo; y tế (hỗ trợ phẫu thuật, rô-bốt phẫu thuật); ngân hàng (tự động thực hiện giao dịch điện tử, tự động quyết định cấp tín dụng); tố tụng (nhận dạng sinh trắc học diện rộng); giao thông vận tải, nhóm đông nhất với 31 hệ thống.
Mỗi dòng có điều kiện “chỉ áp dụng khi”, nên không phải mọi hệ thống AI trong ngân hàng hay y tế đều là rủi ro cao. Dòng cấp tín dụng chỉ áp dụng khi hệ thống vừa chấm điểm vừa tự quyết định cấp hoặc từ chối; với hệ thống chỉ gợi ý điểm để cán bộ tín dụng quyết định, pháp chế cần đối chiếu câu chữ trước khi kết luận. eKYC dù xếp mức nào vẫn chịu quy định về dữ liệu cá nhân (Luật, Điều 7 khoản 3).
Nghị định còn quy định phân loại áp dụng cho hệ thống, không cho mô hình, trừ khi mô hình là thành phần của hệ thống (Điều 6 khoản 2). Điều 8 khoản 2 nêu bốn điều kiện; hệ thống thỏa một trong số đó thì không được đề xuất vào Danh mục rủi ro cao:
- chỉ xử lý, chuẩn hóa, phân loại hoặc dịch dữ liệu, không trực tiếp tạo ra quyết định ảnh hưởng đến quyền lợi;
- có giám sát thực chất của con người, người giám sát được xem xét, can thiệp, từ chối hoặc thay đổi trước khi quyết định có hiệu lực;
- chỉ dùng nội bộ, không tác động đến quyền, nghĩa vụ của bên ngoài;
- chỉ phân tích, dự báo, khuyến nghị để tham khảo, không là căn cứ duy nhất.
Đây là điều kiện khi đề xuất Danh mục; một hệ thống cụ thể có thuộc Danh mục hay không vẫn phải đối chiếu câu chữ của Quyết định 33. Với điều kiện thứ hai, đội kỹ thuật nên thiết kế để có bằng chứng: quyết định chỉ có hiệu lực sau khi người duyệt xác nhận, màn hình duyệt hiện căn cứ AI đưa ra, người duyệt sửa hoặc từ chối được, mọi thao tác được ghi nhật ký. Đây là gợi ý thiết kế, không phải danh sách do Nghị định quy định.
3. Phải thông báo hệ thống AI ở đâu, khi nào?
Nhà cung cấp hệ thống rủi ro trung bình và cao thông báo với Bộ Khoa học và Công nghệ qua Cổng thông tin điện tử một cửa về trí tuệ nhân tạo trước khi đưa vào sử dụng (Luật, Điều 10 khoản 3), bằng biểu mẫu điện tử hoặc API. Mỗi hệ thống nhận một mã định danh.
Cách nộp và mã định danh quy định tại Nghị định, Điều 14; khi Cổng chưa vận hành chính thức, thông báo gửi qua kênh do Bộ công bố (Nghị định, Điều 46). Hệ thống được phân loại lại lên mức cao hơn phải thông báo trong 15 ngày làm việc kể từ ngày hoàn thành rà soát và áp dụng ngay biện pháp của mức mới (Nghị định, Điều 11 khoản 3 điểm a). Nếu bị phân loại lại thành rủi ro cao, hệ thống có tối đa 12 tháng chuyển tiếp, trong đó phải duy trì giám sát của con người, nhật ký vận hành và nhật ký can thiệp (Nghị định, Điều 11 khoản 5).
Về kỹ thuật, nên gắn mã định danh vào quy trình phát hành: chưa có mã thì chưa lên môi trường thật. Đổi mô hình, mở rộng mục đích, chuyển từ gợi ý sang tự quyết là những thay đổi nên kích hoạt rà soát lại phân loại.
4. Mỗi nghĩa vụ trong Luật AI chuyển thành việc gì cho đội kỹ thuật?
Mỗi nghĩa vụ cần một thành phần trong hệ thống và một bằng chứng. Minh bạch thành câu thông báo trên giao diện và dấu máy đọc trong tệp; với hệ thống rủi ro cao, giám sát của con người thành ngưỡng chuyển người duyệt và quyền dừng; báo cáo sự cố thành quy trình trực có mốc giờ.
| Nghĩa vụ và căn cứ | Việc đội kỹ thuật cần xây | Bằng chứng nên lưu |
|---|---|---|
| Cho người dùng biết đang tương tác với AI Luật, Điều 11 khoản 1 |
Câu thông báo đầu phiên chatbot, voicebot; cấu hình dùng chung cho web, app, tổng đài; kiểm thử tự động | Ảnh giao diện theo bản phát hành, kết quả kiểm thử |
| Đánh dấu máy đọc được với âm thanh, hình ảnh, video do AI tạo ra (nhà cung cấp) Luật, Điều 11 khoản 2; văn bản không bắt buộc (Nghị định, Điều 17 khoản 1); mô hình mã nguồn mở, miễn phí: bên triển khai tự đánh dấu khi đưa ra công cộng (Điều 17 khoản 5) |
Siêu dữ liệu hoặc thủy vân ẩn gắn ngay khi sinh tệp; kiểm tra dấu còn sau khi nén, đổi định dạng | Tệp mẫu, công cụ đọc dấu |
| Thông báo khi công bố nội dung do AI tạo ra hoặc chỉnh sửa có khả năng gây nhầm lẫn, kể cả văn bản (bên triển khai) Luật, Điều 11 khoản 3; Nghị định, Điều 18 khoản 1 |
Cờ “do AI tạo” đi theo nội dung đến khâu đăng; hệ thống quản trị nội dung tự hiện thông báo; miễn trừ phải ghi lý do | Nhật ký cờ nội dung, lý do miễn trừ |
| Nhãn dễ nhận biết với nội dung mô phỏng người thật, sự kiện thật Luật, Điều 11 khoản 4; Nghị định, Điều 18 khoản 2 |
Nhãn hiển thị trên ảnh, video, âm thanh; bước duyệt trước khi đăng | Bản đã gắn nhãn, nhật ký duyệt |
| Nhật ký (rủi ro cao) Luật, Điều 14 khoản 1 |
Ghi đầu vào, đầu ra, phiên bản mô hình, thời điểm, quyết định của người duyệt; lưu nơi không sửa được | Chính sách lưu, mẫu bản ghi |
| Con người giám sát, can thiệp (rủi ro cao) Luật, Điều 14 khoản 1; Điều 7 khoản 4 |
Ngưỡng chuyển ca sang người duyệt; quyền ghi đè, dừng hệ thống không tắt được bằng cấu hình thường | Sơ đồ luồng, nhật ký ghi đè |
| Quản lý rủi ro, quản trị dữ liệu Luật, Điều 14 khoản 1; Điều 7 khoản 3 |
Danh mục nguồn dữ liệu, căn cứ xử lý dữ liệu cá nhân, kiểm tra chất lượng và độ lệch, sổ rủi ro | Bảng mô tả dữ liệu, sổ rủi ro |
| Hồ sơ kỹ thuật, hồ sơ phân loại Luật, Điều 14 khoản 1; Nghị định, Điều 12 khoản 6 |
Mục đích, giới hạn đã biết, kiến trúc, kết quả kiểm thử, lập luận phân loại; quản lý theo phiên bản | Kho tài liệu lưu suốt vòng đời hệ thống |
| Đánh giá sự phù hợp Luật, Điều 13; Nghị định, Điều 13 |
Bộ kiểm thử chạy lại được, dùng cho tự đánh giá hoặc tổ chức chứng nhận | Báo cáo đánh giá công khai trên Cổng |
| Báo cáo sự cố nghiêm trọng (mọi mức rủi ro) Luật, Điều 12 khoản 2; Nghị định, Điều 19 |
Cảnh báo đầu ra bất thường, tiêu chí sự cố khẩn cấp, người trực, mẫu báo cáo sơ bộ | Biên bản, báo cáo đã gửi qua Cổng |
Nghị định, Điều 18 khoản 4 miễn gắn nhãn hiển thị khi chỉnh sửa kỹ thuật không đổi bản chất nội dung; khi văn bản chỉ được AI sửa chính tả, ngữ pháp, tóm tắt, diễn giải hoặc dịch mà không sai lệch nội dung cơ bản; với nội dung dùng nội bộ; với nghiên cứu, thử nghiệm không công bố.
Với sự cố nghiêm trọng, nhà cung cấp hoặc bên triển khai gửi báo cáo sơ bộ qua Cổng; bên triển khai không liên lạc được nhà cung cấp thì tự báo cáo. Hạn báo cáo sơ bộ là 72 giờ với sự cố khẩn cấp, 5 ngày làm việc với trường hợp khác, kể từ thời điểm xác nhận sự cố, tức khi đã có đủ thông tin ban đầu, không đợi điều tra xong (Nghị định, Điều 19 khoản 3). Báo cáo chính thức nộp trong 15 ngày kể từ ngày nộp báo cáo sơ bộ (khoản 4). Quy trình nội bộ nên đặt mốc sớm hơn, vì khâu xác định sự cố có khẩn cấp hay không có thể tốn nhiều thời gian nhất.
Với trợ lý trả lời từ tài liệu nội bộ theo cơ chế RAG, cách AI truy xuất tài liệu nội bộ để trả lời, nhật ký nên ghi cả đoạn tài liệu được truy xuất để biết lỗi nằm ở nguồn hay ở mô hình.
5. Hệ thống AI đã chạy trước 1/3/2026 có bao lâu để điều chỉnh?
Theo Điều 35 khoản 1 Luật, hệ thống chạy trước 1/3/2026 có 18 tháng kể từ ngày đó nếu thuộc y tế, giáo dục, tài chính, 12 tháng với lĩnh vực khác. Hệ thống trong Danh mục rủi ro cao chạy trước 15/8/2026 phải hoàn tất nghĩa vụ trước 1/9/2027 hoặc 1/3/2027 tương ứng (Quyết định 33, Điều 4).
Trong thời gian này, hệ thống vẫn được hoạt động, trừ khi cơ quan có thẩm quyền xác định có nguy cơ gây thiệt hại nghiêm trọng (Điều 35 khoản 2). Hệ thống cũ có thể thiếu nhật ký ghi phiên bản mô hình, tài liệu mục đích sử dụng, câu thông báo ở app hoặc tổng đài.
Nên ưu tiên hệ thống có thể thuộc Danh mục, rồi đến hệ thống tự ra quyết định với khách hàng. Về chế tài, Luật giao Chính phủ quy định xử phạt (Điều 29 khoản 5); đến ngày 9/11/2026 chưa có nghị định xử phạt riêng cho Luật Trí tuệ nhân tạo.
6. Hợp đồng với nhà cung cấp AI cần thêm điều khoản gì?
Hệ thống rủi ro cao đã được quản lý, vận hành, sử dụng đúng quy định mà vẫn gây thiệt hại thì bên triển khai bồi thường trước, rồi yêu cầu nhà cung cấp hoàn trả theo thỏa thuận giữa các bên (Luật, Điều 29 khoản 2). Vì vậy hợp đồng nên có thỏa thuận hoàn trả.
- Hoàn trả và nhật ký: lỗi nào thuộc hệ thống, lỗi nào thuộc cách vận hành; nhật ký nào làm căn cứ, ai trích xuất, trong bao lâu. Nhật ký cũng có thể làm bằng chứng bên triển khai đã vận hành đúng quy định.
- Hồ sơ và mã định danh: thời hạn nhà cung cấp chia sẻ mã định danh, hồ sơ kỹ thuật, và báo trước khi đổi mô hình hoặc phiên bản.
- Sự cố: nhà cung cấp báo cho doanh nghiệp đủ sớm để kịp mốc 72 giờ, thống nhất bên nào nộp báo cáo sơ bộ, cử người phối hợp.
- Dữ liệu cá nhân: vai trò mỗi bên theo Luật Bảo vệ dữ liệu cá nhân (Luật 91/2025/QH15), nơi lưu, có dùng dữ liệu của doanh nghiệp để huấn luyện hay không.
- Nhà cung cấp nước ngoài: đầu mối tại Việt Nam cho hệ thống rủi ro cao (Điều 14 khoản 6).
Tiêu chí rộng hơn có trong bài cách chọn đối tác triển khai AI cho doanh nghiệp và danh sách các công ty phát triển AI tại Việt Nam.
7. Doanh nghiệp nên bắt đầu tuân thủ Luật AI từ đâu?
Bắt đầu bằng kiểm kê mọi hệ thống AI đang chạy hoặc sắp mua, kể cả tính năng AI có sẵn trong phần mềm. Sau đó phân loại, bổ sung phần còn thiếu về kỹ thuật, bảo đảm hệ thống mức trung bình, cao đã được thông báo, rồi đưa giám sát, báo cáo sự cố vào vận hành.
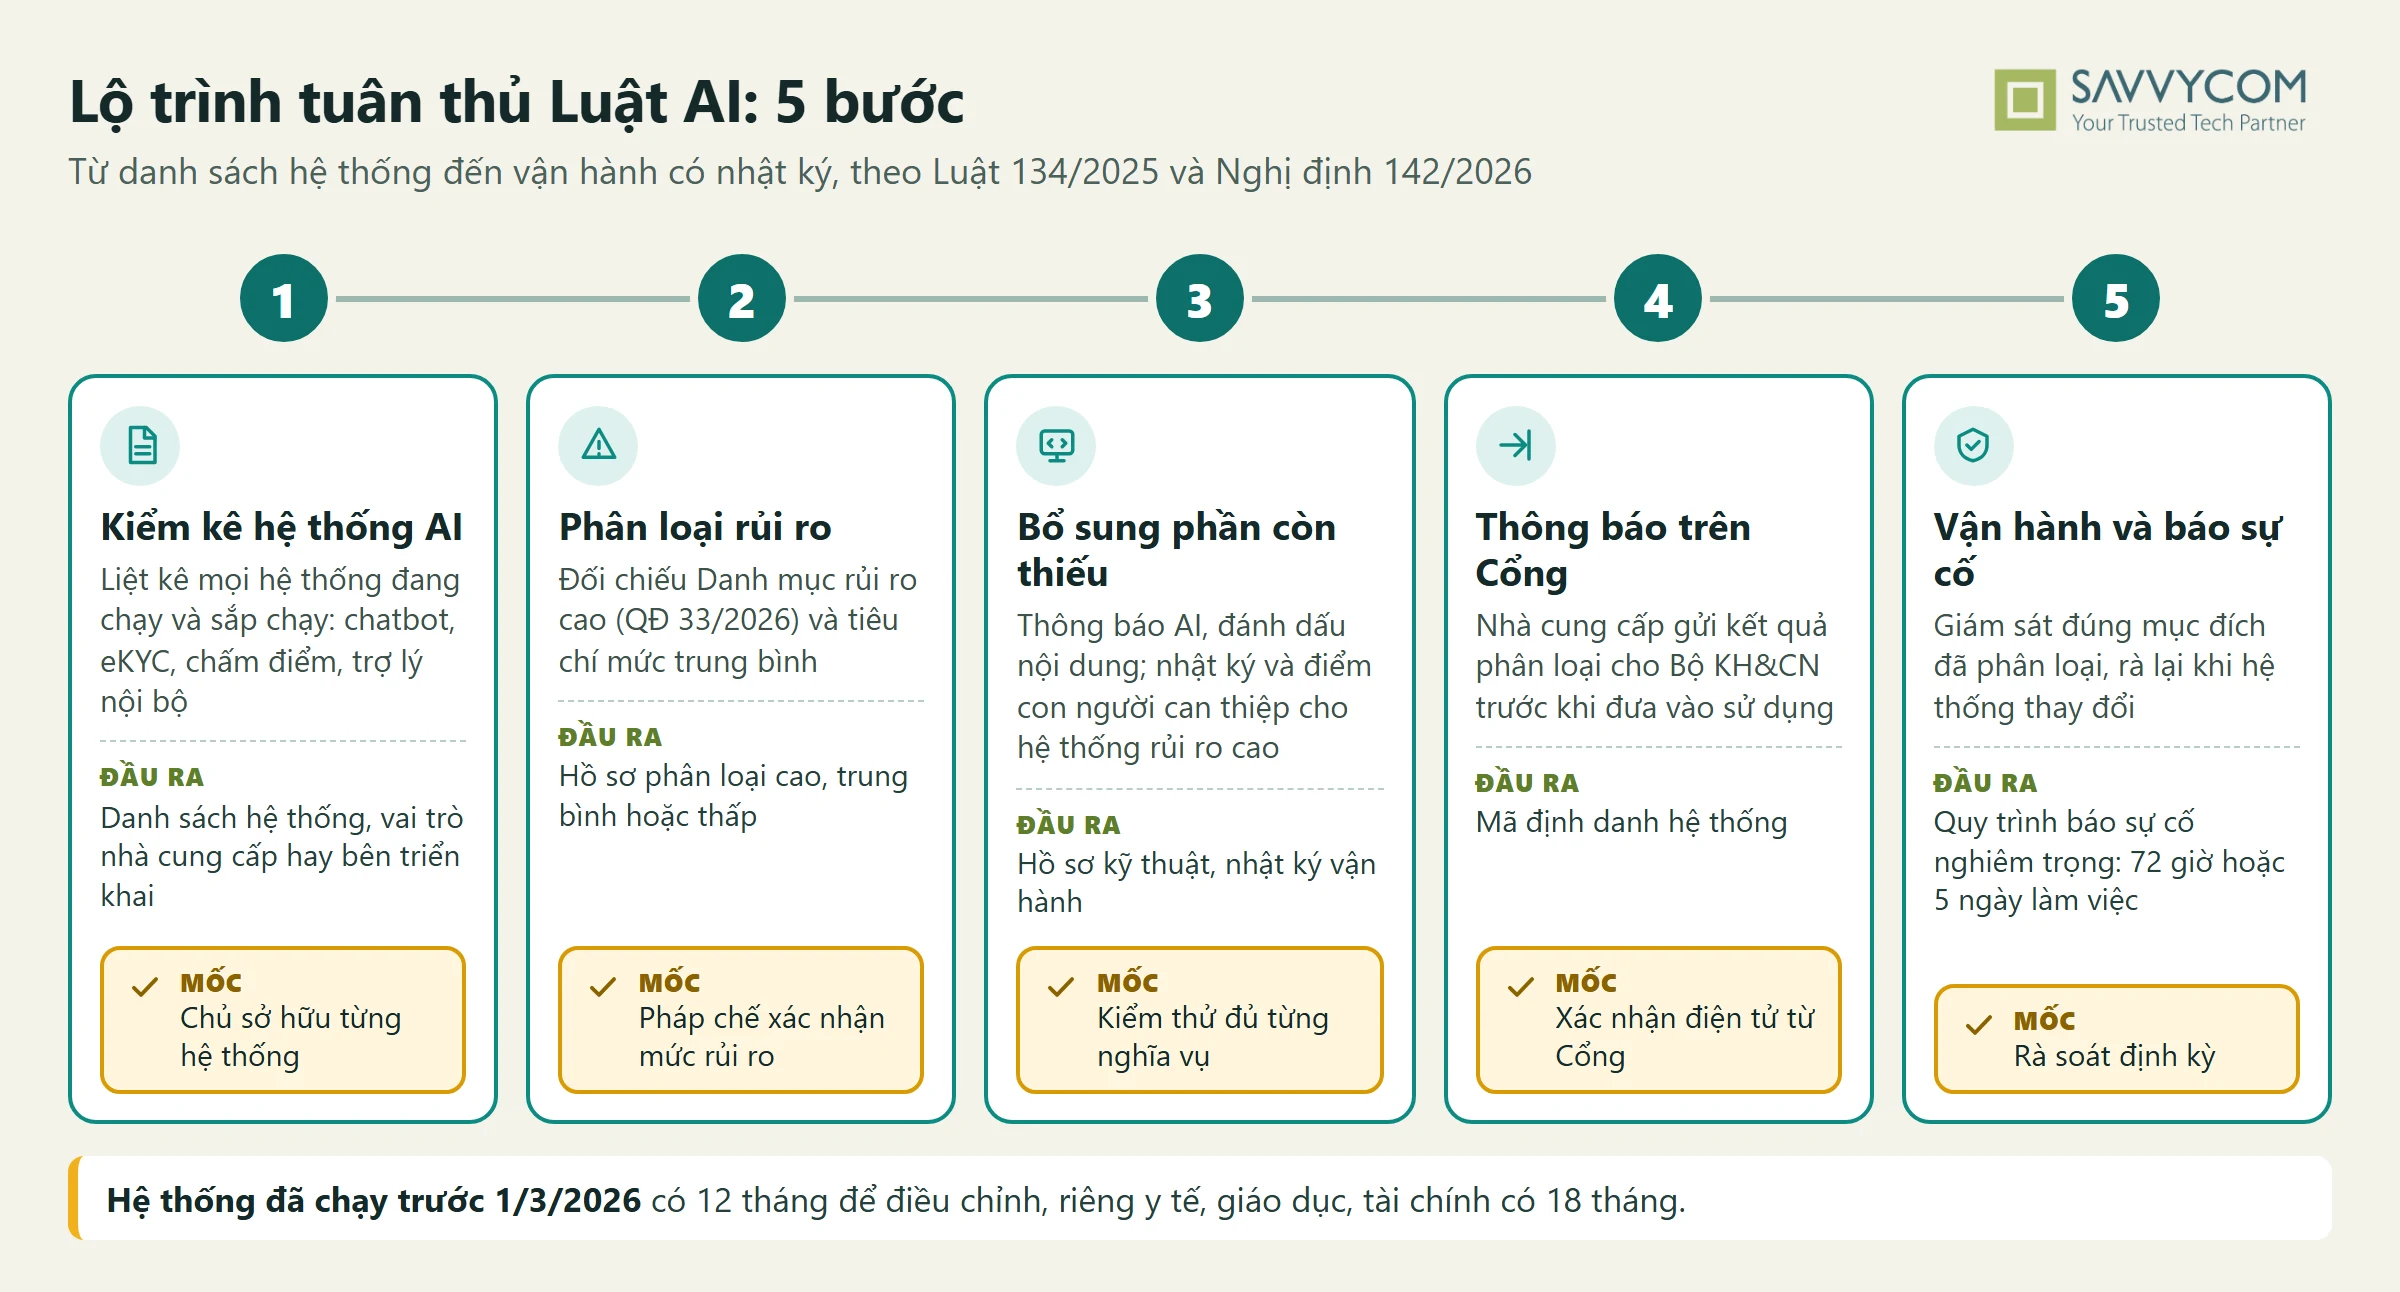
- Kiểm kê: mỗi hệ thống (không phải mỗi mô hình) một dòng gồm mục đích, chủ quản, nhà cung cấp, dữ liệu, người bị ảnh hưởng, vai trò của doanh nghiệp.
- Phân loại: đối chiếu Danh mục và điều kiện từng dòng, ghi lập luận, pháp chế duyệt, lưu hồ sơ suốt vòng đời.
- Bổ sung phần còn thiếu: so với bảng ở mục 4, lập kế hoạch sửa xong trong thời gian chuyển tiếp.
- Thông báo: nhà cung cấp nộp qua Cổng; doanh nghiệp lưu mã định danh, gắn vào quy trình phát hành.
- Vận hành: theo dõi đầu ra, diễn tập sự cố, rà soát phân loại mỗi khi hệ thống thay đổi lớn.
8. Savvycom đã triển khai những hệ thống AI nào có điểm kiểm soát của con người?
Savvycom đã xây hệ thống AI cho doanh nghiệp tài chính với điểm kiểm soát cụ thể: ca nghi ngờ chuyển người duyệt, lệnh giao dịch chỉ chạy sau khi người dùng xác nhận, cấu hình thanh toán chỉ quản trị viên được đổi. Các dự án làm cho khách hàng nước ngoài.
Hai dự án đầu cho thấy các điểm kiểm soát nằm ở đâu trong thiết kế; dự án thứ ba là chatbot sức khỏe tinh thần phục vụ lượng người dùng lớn mỗi ngày.
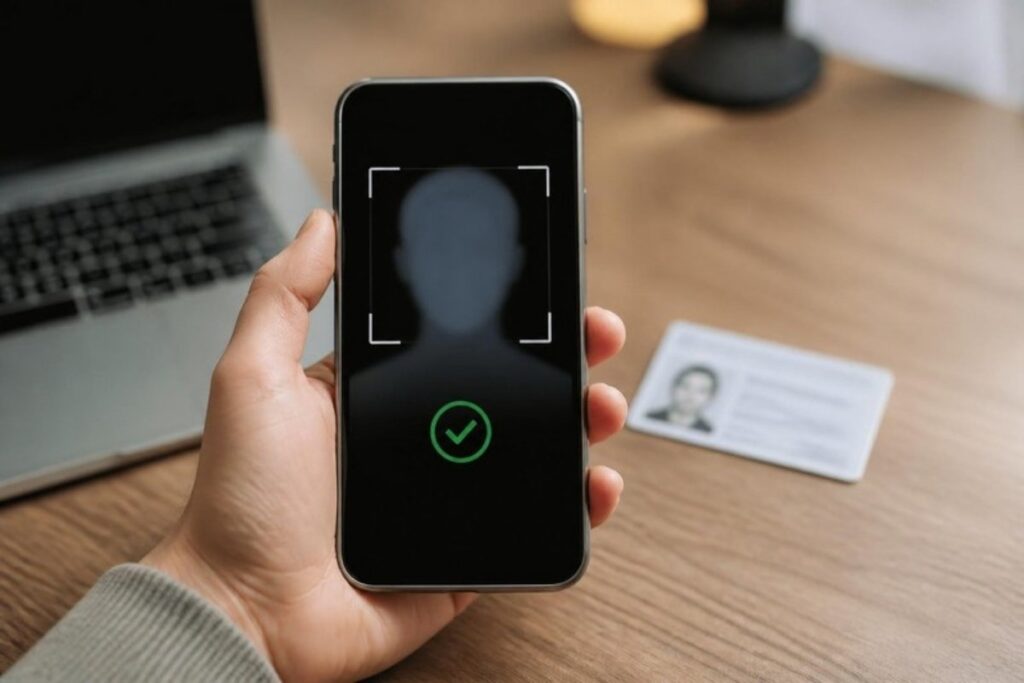
Thẻ minh họa cách thiết kế điểm kiểm soát, không phải kết quả đánh giá tuân thủ Luật Trí tuệ nhân tạo của Việt Nam.
Với doanh nghiệp trong nước, Savvycom xây và tích hợp giải pháp AI may đo cho từng quy trình doanh nghiệp theo hệ thống quản lý đạt ISO 9001 và ISO/IEC 27001; các điểm kiểm soát có thể chốt cùng pháp chế của khách hàng từ giai đoạn khảo sát. Nếu nhu cầu trước mắt là trợ lý trả lời từ tài liệu nội bộ, trợ lý AI nội bộ Savvy Agent là điểm khởi đầu gọn hơn một dự án xây mới.
Câu hỏi thường gặp về tuân thủ Luật Trí tuệ nhân tạo
1. Hệ thống AI của doanh nghiệp thuộc mức rủi ro nào?
Trước hết, đối chiếu Danh mục rủi ro cao kèm Quyết định 33/2026/QĐ-TTg và điều kiện từng dòng. Không thuộc Danh mục thì xét mức trung bình: hệ thống có khả năng gây nhầm lẫn, tác động hoặc thao túng người dùng vì họ không biết đang tương tác với AI. Không thuộc hai mức trên là mức thấp.
2. Hệ thống AI phải đăng ký ở đâu?
Nhà cung cấp hệ thống rủi ro trung bình và cao thông báo với Bộ Khoa học và Công nghệ qua Cổng thông tin điện tử một cửa về trí tuệ nhân tạo trước khi đưa vào sử dụng, bằng biểu mẫu điện tử hoặc API, và nhận mã định danh. Bên mua nên lưu lại mã này.
3. Gắn nhãn nội dung do AI tạo như thế nào?
Nhà cung cấp gắn dấu hiệu máy đọc được cho âm thanh, hình ảnh, video do AI tạo ra, như siêu dữ liệu, thủy vân ẩn; văn bản không bắt buộc. Khi công bố nội dung do AI tạo ra hoặc chỉnh sửa có khả năng gây nhầm lẫn, kể cả văn bản, bên triển khai phải thông báo.
4. Hệ thống AI đang chạy có kịp điều chỉnh theo luật không?
Hệ thống chạy trước 1/3/2026 có 18 tháng nếu thuộc y tế, giáo dục, tài chính, 12 tháng với lĩnh vực khác. Hệ thống thuộc Danh mục rủi ro cao chạy trước 15/8/2026 có hạn 1/9/2027 (y tế, giáo dục, tài chính) hoặc 1/3/2027 (lĩnh vực khác). Hệ thống vẫn vận hành, trừ khi cơ quan có thẩm quyền xác định có nguy cơ gây thiệt hại nghiêm trọng.
5. Vi phạm Luật Trí tuệ nhân tạo bị phạt bao nhiêu?
Đến ngày 9/11/2026, chưa có nghị định riêng quy định xử phạt vi phạm Luật Trí tuệ nhân tạo. Luật giao Chính phủ quy định nội dung này tại Điều 29 khoản 5. Trong khi chờ, doanh nghiệp nên ưu tiên nghĩa vụ đã có hiệu lực như phân loại, thông báo, minh bạch và báo cáo sự cố.
Cần rà soát các hệ thống AI đang chạy trước khi hết thời gian chuyển tiếp?
Gửi cho Savvycom danh sách hệ thống AI doanh nghiệp đang dùng hoặc dự định mua. Chuyên gia của chúng tôi có thể cùng đội CNTT và pháp chế xác định phần còn thiếu về kỹ thuật (nhật ký, điểm con người can thiệp, đánh dấu nội dung, quy trình sự cố) và cách bổ sung cho từng hệ thống. Dự án triển khai theo hệ thống quản lý an toàn thông tin đạt ISO/IEC 27001.
Xem dự án thực tế: Hệ thống eKYC chỉ chuyển ca nghi ngờ sang người duyệt cho nền tảng tài chính số
Dịch vụ: Xây dựng và tích hợp giải pháp AI cho doanh nghiệp
Hotline: +84 352 287 866
Email: [email protected]